Solución de problemas
En caso de problemas, siga estos pasos:
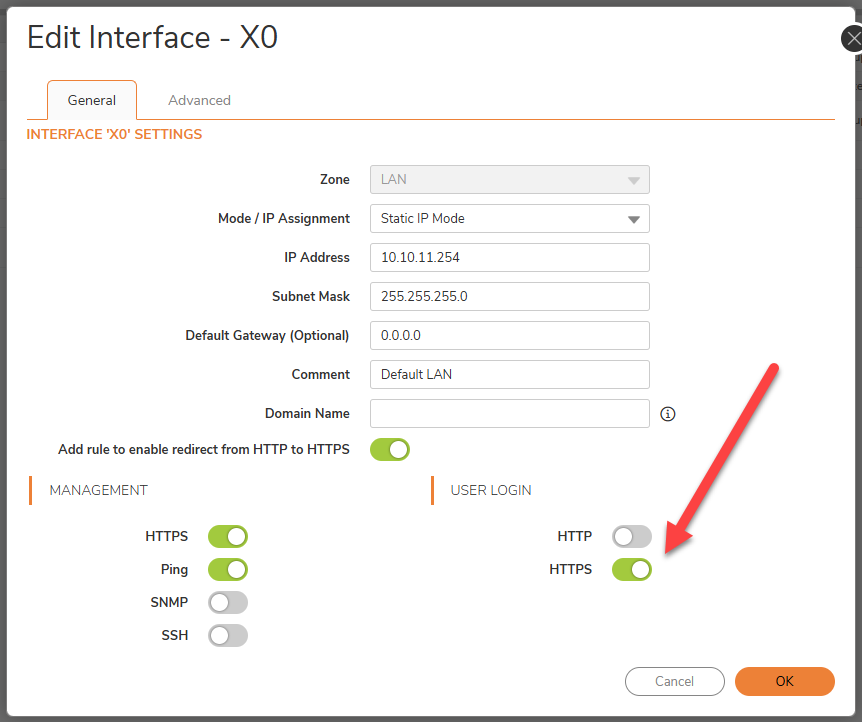
- Comprueba si el acceso mediante el usuario en la interfaz web funciona, especialmente si usas un usuario personalizado.
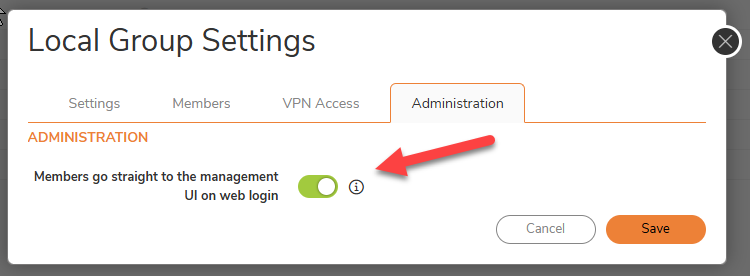
- Compruebe que el usuario personalizado esté directamente en la interfaz gráfica de usuario tras iniciar la sesión y que no obtenga la ventana de sesión.
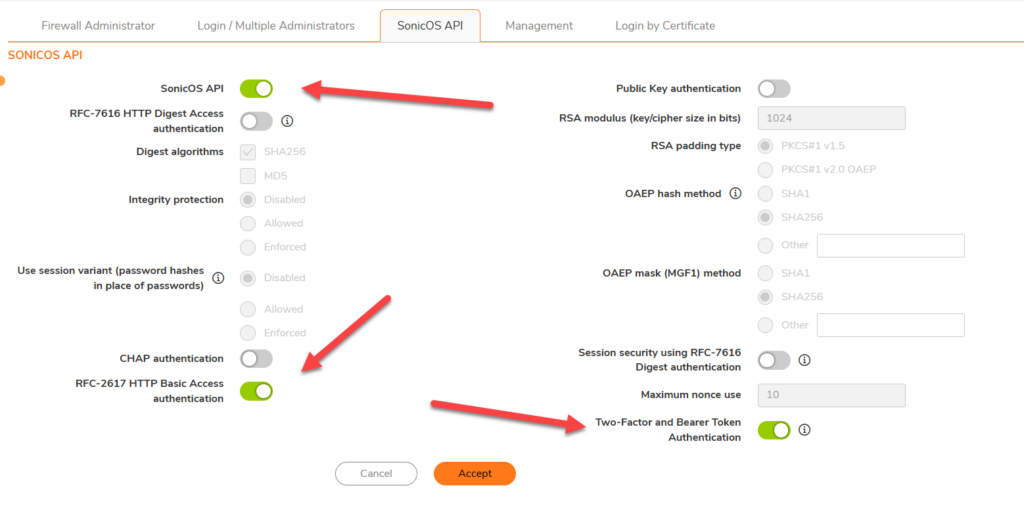
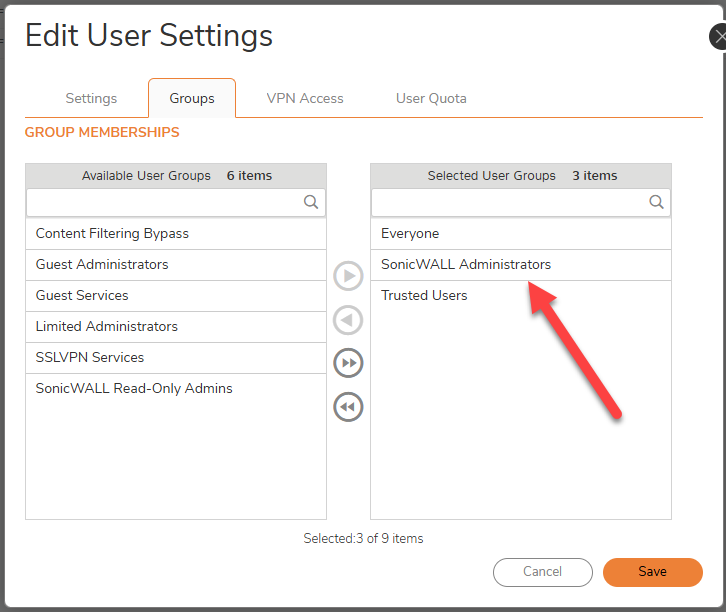
- si utiliza un usuario personalizado y tiene problemas, pruebe con el usuario administrador y vea si funciona. Si no, la API de acceso no está configurada correctamente. Si funciona con el usuario administrador pero no con el usuario personalizado local, consulte los pasos anteriores.
- Compruebe el archivo de registro de la Firewall
- revisar el archivo de registro de la caja de herramientas del cortafuegos
- Intente acceder al cortafuegos con una herramienta de API como “Postman” o el cliente ARC Rest.
Información adicional:
No se puede desactivar al usuario, pero se puede establecer la fecha de caducidad. (En caso de que no desee que el usuario siga activo después de la operación de la API)