Eliminar reglas basadas en los filtros del informe (ver arriba):
- Reglas de firewall no utilizadas (IPv4 e IPv6)
- Reglas que no se han utilizado durante un período específico
- Reglas seleccionadas manualmente
Eliminar las políticas NAT según los filtros del informe (ver arriba):
- Reglas que no se han utilizado durante un período específico
- Nunca he usado políticas de NAT
- Políticas de NAT seleccionadas manualmente
Mantenimiento (Funciones de API)
Estas operaciones requieren una conexión de API activa con el cortafuegos. Una vez conectado, Firewall Toolbox le permite realizar las siguientes operaciones masivas de forma rápida y segura, con la opción de deshacer los cambios si es necesario. Antes de cada operación de API, Firewall Toolbox guarda automáticamente los archivos TSR y EXP actuales. Además, se registran todos los comandos de API necesarios para restaurar los objetos eliminados, lo que proporciona una ruta de recuperación en caso de que sea necesario revertir los cambios.
Reglas de firewall
Eliminar / cambiar el nombre de las reglas de firewall según los resultados del informe y los filtros (consulte arriba):
- Reglas de firewall no utilizadas (IPv4 e IPv6)
- Reglas que no se han utilizado durante un período de tiempo especificado
- Reglas de firewall seleccionadas manualmente
Políticas NAT
Eliminar directivas de NAT según los resultados del informe y los filtros (ver arriba):
- Políticas NAT que no se han utilizado durante un período de tiempo especificado
- Políticas NAT que nunca se han utilizado
- Políticas de NAT seleccionadas manualmente
Objetos de dirección
- Eliminar objetos de dirección no utilizados
Funciones experimentales
- Buscando objetos de dirección duplicados
- Sugerencias de convenciones de nomenclatura para objetos de dirección
Otras funciones y características
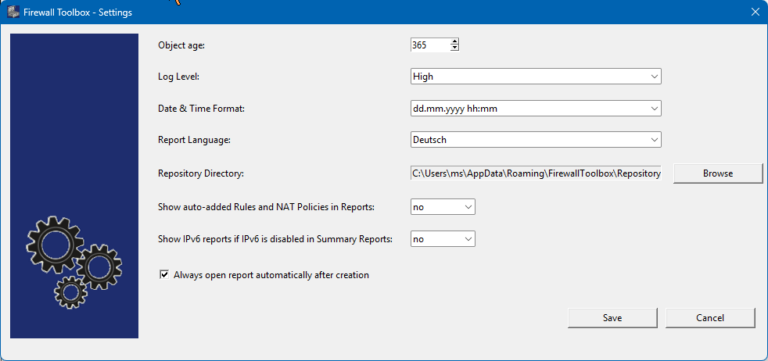
Configuración
- Formato de fecha
- Idioma del informe (alemán/inglés)
- Mostrar reglas / objetos predeterminados (sí/no)
- Mostrar información de IPv6 si IPv6 está deshabilitado en el cortafuegos
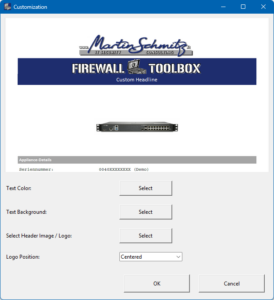
Personalización de informes:
- Añade tu propio logotipo
- Ajustar color del texto del encabezado / color de fondo