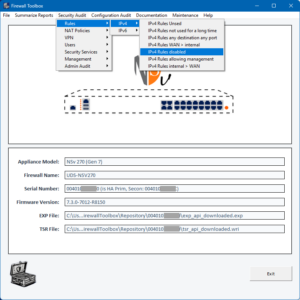
Elimina le regole in base ai filtri del report (vedi sopra):
- Regole firewall inutilizzate (IPv4 e IPv6)
- Regole che non sono state utilizzate per un periodo specifico
- Regole selezionate manualmente
Elimina le norme NAT in base ai filtri del report (vedi sopra):
- Regole che non sono state utilizzate per un periodo specifico
- Non ho mai usato criteri NAT
- Criteri NAT selezionati manualmente
Manutenzione (Funzioni API)
Queste operazioni richiedono una connessione API attiva al firewall. Una volta connesso, Firewall Toolbox consente di eseguire le seguenti operazioni in blocco in modo rapido e sicuro, con la possibilità di annullare le modifiche se necessario. Prima di ogni operazione API, Firewall Toolbox salva automaticamente i file TSR ed EXP correnti. Inoltre, vengono registrati tutti i comandi API necessari per ripristinare gli oggetti eliminati, fornendo un percorso di recupero nel caso in cui sia necessario invertire le modifiche.
Regole del firewall
Elimina / rinomina le regole del firewall in base ai risultati del report e ai filtri (vedi sopra):
- Regole firewall inutilizzate (IPv4 e IPv6)
- Regole che non sono state utilizzate per un periodo di tempo specificato
- Regole del firewall selezionate manualmente
Criteri NAT
Elimina le policy NAT in base ai risultati del report e ai filtri (vedi sopra):
- Criteri NAT che non sono stati utilizzati per un periodo di tempo specificato
- Criteri NAT che non sono mai stati utilizzati
- Criteri NAT selezionati manualmente
Oggetti Indirizzo
- Elimina gli oggetti di indirizzo non utilizzati
Funzioni sperimentali
- Ricerca di oggetti di indirizzo duplicati
- Suggerimenti per le convenzioni di denominazione degli oggetti indirizzo
Altre funzioni e caratteristiche
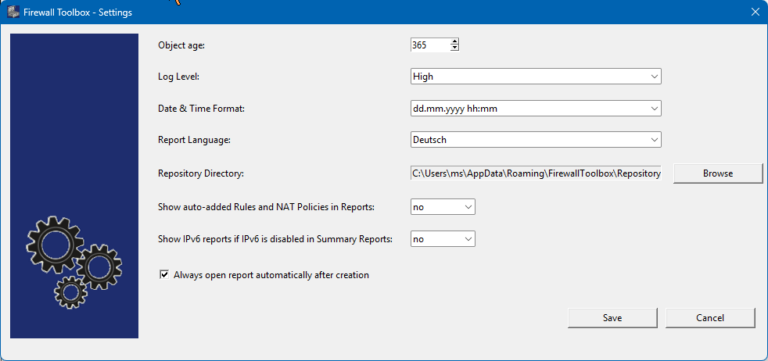
Impostazioni
- Formato data
- Lingua del report (tedesco/inglese)
- Visualizza regole/oggetti predefiniti (sì/no)
- Visualizza le informazioni IPv6 se IPv6 è disabilitato sul firewall
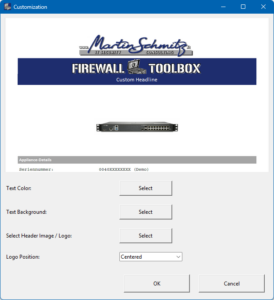
Personalizzazione del report:
- Aggiungi il tuo logo
- Regola il colore del testo dell'intestazione / colore di sfondo