Berichte und Funktionen

Diese Berichte sind derzeit verfügbar (Firewall Toolbox Version 3.0, September 2026)

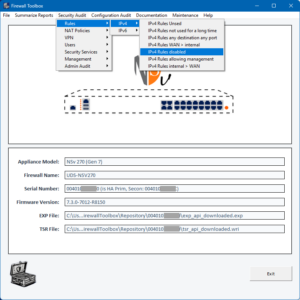
Regeln

(für IPv4 & IPv6)

  • Regeln, die seit einem definierten Zeitraum nicht mehr verwendet wurden
  • Niemals verwendete Regeln
  • Deaktivierte Regeln
  • Regeln “jedes Ziel, jeder Hafen”
  • Regeln von WAN nach intern
  • Regeln von intern > WAN
  • Regeln, die den Verwaltungszugriff erlauben

NAT-Richtlinien

(für IPv4 / v6)

  • NAT-Richtlinien deaktiviert
  • Niemals verwendete NAT-Richtlinien

VPN

  • VPN-Krypto-Check (schwache Chiffren, DH-Gruppen, IKE-Modi)

Auslastung

  • Firewall-Auslastung

Sicherheitsdienste

  • Sicherheitsdienste aktiv / deaktiviert
  • Sicherheitsdienste nach Zone
  • Ablauf der Sicherheitsdienste

Management

  • Optionen für den Firewall-Verwaltungszugriff
  • Externes Firewall-Logging

Adressobjekte

  • Identifizierung nicht verwendeter Adressobjekte

Zuverlässigkeit

  • Hardware-Failover
  • WAN-Failover

Admin-Prüfung

  • Interne Audit-Konfiguration
  • Prüfungsprotokolle 

Produkt

  • Lebenszyklus
  • Lizenzstatus

Benutzer

  • Benutzer mit Administratorrechten
  • Benutzer- und Gruppenzuweisung
  • Zugriffsrechte pro Benutzer
  • Kontoschutz (2FA)
  • Externe Authentifizierung

Firmware

  • Firmware-Verlauf
  • Überprüfen, ob die Firmware aktuell ist (benötigt API-Zugriff auf MySonicWall)

Dokumentation

Schnittstellen

  • IPv4-Schnittstellenkonfiguration

Regeln

  • Alle Firewall-Regeln (IPv4 & IPv6)

NAT-Richtlinien

    • Alle NAT-Richtlinien (IPv4 & IPv6)

Fehlerbehebung

  • Zero-Touch-Fehlerbehebungsbericht

Dokumentation

Regeln basierend auf Berichtsfiltern löschen (siehe oben):

  • Unbenutzte Firewall-Regeln (IPv4 & IPv6)
  • Regeln, die seit einem bestimmten Zeitraum nicht mehr verwendet wurden
  • Manuell ausgewählte Regeln

NAT-Richtlinien basierend auf Berichtsfiltern löschen (siehe oben):

  • Regeln, die seit einem bestimmten Zeitraum nicht mehr verwendet wurden
  • Noch nie NAT-Richtlinien verwendet
  • Manuell ausgewählte NAT-Richtlinien

Wartung (API-Funktionen)

Diese Operationen erfordern eine aktive API-Verbindung zur Firewall. Nach dem Herstellen der Verbindung ermöglicht Ihnen die Firewall Toolbox, die folgenden Massenoperationen schnell und sicher durchzuführen, mit der Option, Änderungen bei Bedarf rückgängig zu machen. Vor jeder API-Operation speichert die Firewall Toolbox automatisch die aktuellen TSR- und EXP-Dateien. Darüber hinaus werden alle API-Befehle, die zum Wiederherstellen gelöschter Objekte erforderlich sind, aufgezeichnet, was einen Wiederherstellungspfad bietet, falls Änderungen rückgängig gemacht werden müssen.


Firewall-Regeln


Löschen / Umbenennen von Firewall-Regeln basierend auf Berichtsergebnissen und Filtern (siehe oben):

  • Unbenutzte Firewall-Regeln (IPv4 & IPv6)
  • Regeln, die seit einem bestimmten Zeitraum nicht verwendet wurden
  • Manuell ausgewählte Firewall-Regeln

NAT-Richtlinien


Löschen Sie NAT-Richtlinien basierend auf Berichtergebnissen und Filtern (siehe oben):

  • NAT-Richtlinien, die seit einem bestimmten Zeitraum nicht verwendet wurden
  • NAT-Richtlinien, die noch nie verwendet wurden
  • Manuell ausgewählte NAT-Richtlinien

Adressobjekte


  • Nicht verwendete Adressobjekte löschen
Experimentelle Funktionen

  • Finden doppelter Adressobjekte
  • Vorschläge für Namenskonventionen für Adressobjekte

Weitere Funktionen und Eigenschaften

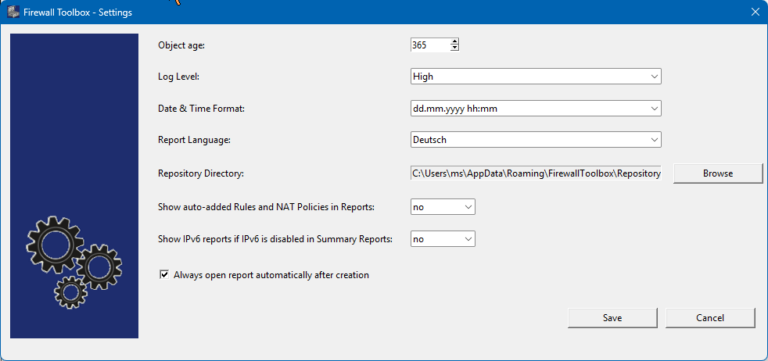
Einstellungen

  • Datumsformat
  • Berichtssprache (Deutsch/Englisch)
  • Standardregeln / -objekte anzeigen (ja/nein)
  • IPv6-Informationen anzeigen, wenn IPv6 auf der Firewall deaktiviert ist
 
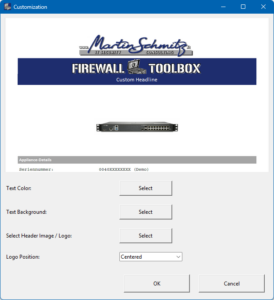
Berichtsanpassung:
  • Fügen Sie Ihr eigenes Logo hinzu
  • Farbe des Überschriftentextes / Hintergrundfarbe anpassen