Dépannage
En cas de problème, suivez ces étapes :
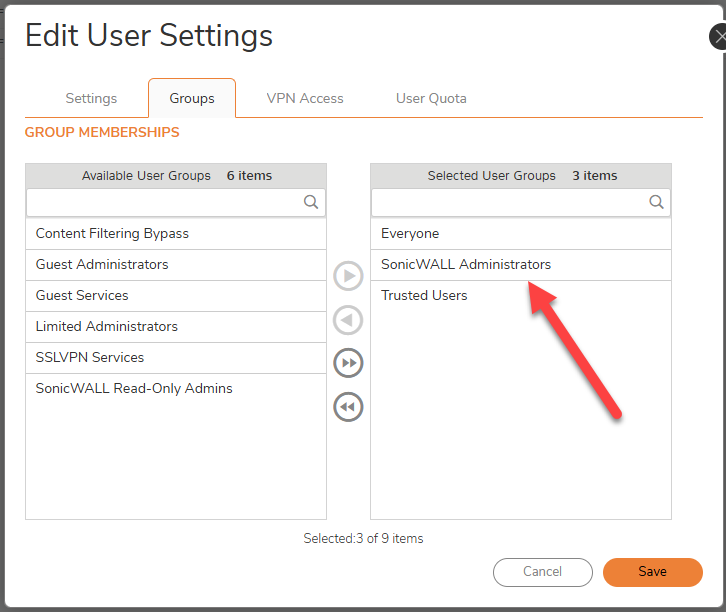
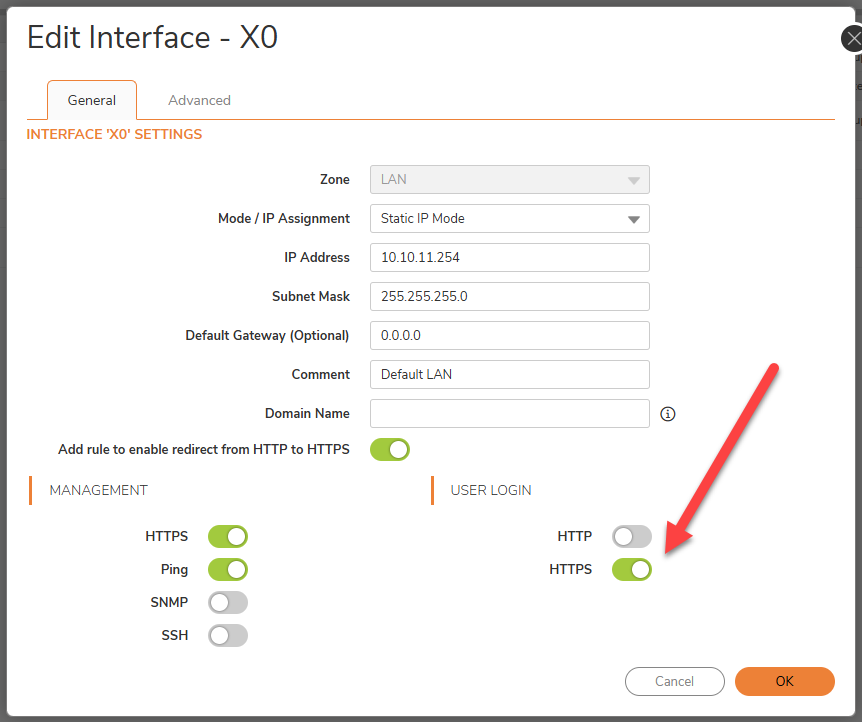
- Vérifiez si l'accès via l'utilisateur sur l'interface Web fonctionne, en particulier si vous utilisez un utilisateur personnalisé.
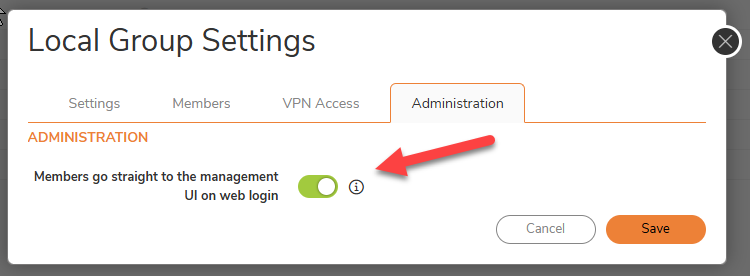
- Assurez-vous que l’utilisateur personnalisé soit directement dans l’interface utilisateur après avoir connecté et qu’il n’ait pas accès à la fenêtre de session.
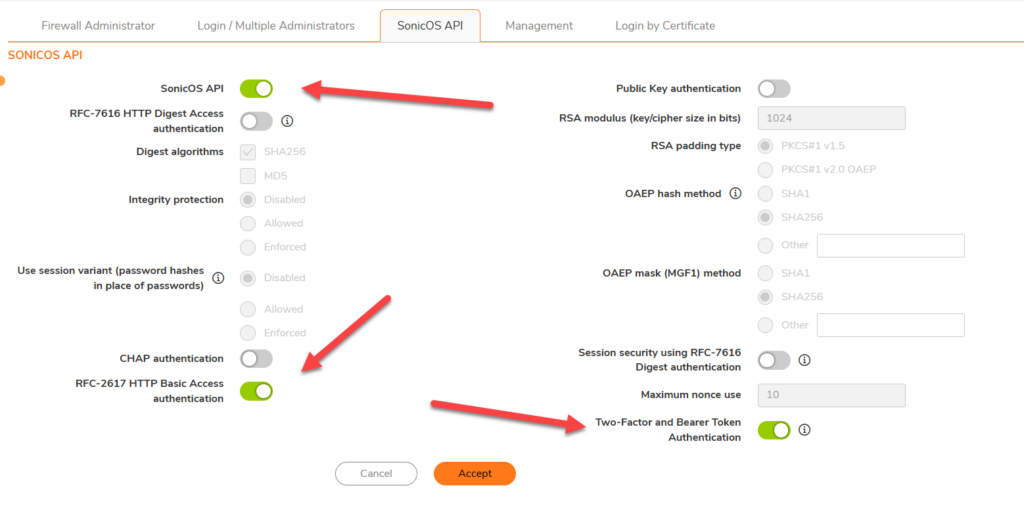
- si vous utilisez un utilisateur personnalisé et rencontrez des problèmes, essayez l’utilisateur administrateur et voyez si cela fonctionne. Si ce n’est pas le cas, l’accès API n’est pas correctement configuré. Si cela fonctionne avec l’utilisateur administrateur mais pas avec l’utilisateur personnalisé local, vérifiez les étapes ci-dessus.
- vérifiez le fichier de journal du pare-feu
- Vérifier le fichier journal de la boîte à outils du pare-feu
- Essayez d'accéder au pare-feu avec un outil d'API tel que “ Postman ” ou le client ARC Rest.
Informations supplémentaires :
Vous ne pouvez pas désactiver l’utilisateur, mais vous pouvez définir une date d’expiration. (Dans le cas où vous ne souhaitez pas que l’utilisateur reste actif après l’opération de l’API)